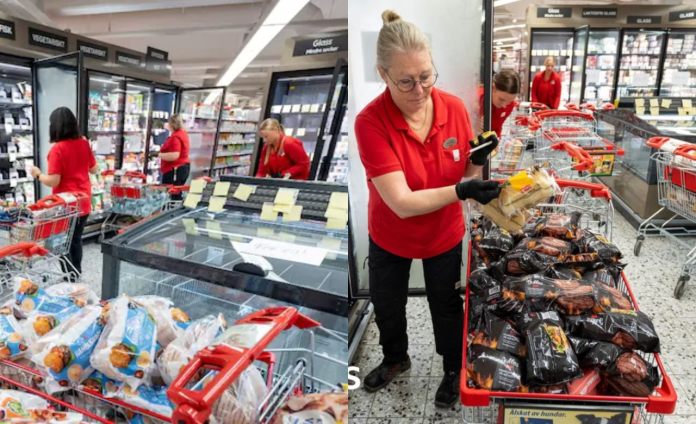
యూరప్లోని 7 దేశాల్లో సైబర్ దాడి కలకలం రేపింది. పలు ప్రముఖ సూపర్మార్కెట్లలోని కమర్షియల్ ఫ్రిజ్లు, ఫ్రీజర్లను హ్యాకర్లు టార్గెట్ చేయడంతో అవి ఒక్కసారిగా పనిచేయడం ఆగిపోయాయి. కొన్ని చోట్ల థర్మోస్టాట్లను రిమోట్గా ఏకంగా 50°C (122°F) వరకు పెంచేయడంతో భారీ మొత్తంలో ఆహారం పాడైపోయింది. ఆహార సరఫరా వ్యవస్థను దెబ్బతీసి, ప్రజల్లో భయాందోళనలు సృష్టించేందుకు ఉద్దేశపూర్వకంగా చేసిన కుట్రగా దీన్ని యూరోపియన్ యూనియన్ ఖండించింది.
బెల్జియంలోని Carrefour, Intermarché, IKEA లతో పాటు స్వీడన్లోని Coop, ICA, లక్సెంబర్గ్లోని Delhaize, ఫిన్లాండ్లోని Kesko, ఐర్లాండ్లోని SuperValu స్టోర్లలో ఈ సమస్య తలెత్తింది. అమెరికా మిలిటరీ బేస్లలోని కమిషరీలలో కూడా గతంలో ఇలాంటి అనుమానాస్పద సంఘటనలు జరిగాయి.
హ్యాకింగ్ ఎలా జరిగింది?
సాధారణ కంప్యూటర్లు, మొబైల్స్లా కాకుండా చాలా సంస్థలు ఇంటర్నెట్కు కనెక్ట్ అయి ఉండే రిఫ్రిజిరేషన్ సాఫ్ట్వేర్లను ఎప్పటికప్పుడు అప్డేట్ చేయవు. సిస్టమ్స్ ఆఫ్లైన్ అవుతాయనే కారణంతో లేదా అవగాహన లోపంతో సెక్యూరిటీ ప్యాచెస్ వేయకపోవడం వల్ల హ్యాకర్లకు పని సులువైంది. ఎలాంటి సంక్లిష్టమైన మాల్వేర్ వాడకుండానే, ఇంటర్నెట్ ఆధారంగా పనిచేసే స్విచ్లను నియంత్రిస్తూ ఈ విధ్వంసానికి పాల్పడ్డారు.
దీని వెనుక ఎవరున్నారు?
ఇప్పటివరకు ఏ హ్యాకర్ గ్రూప్ లేదా రాన్సమ్వేర్ ముఠా దీనికి బాధ్యత వహించలేదు, డబ్బు కూడా డిమాండ్ చేయలేదు. రష్యా లేదా చైనా వంటి దేశాల ప్రమేయం ఉన్న స్టేట్-స్పాన్సర్డ్ హ్యాకర్లు తమ సామర్థ్యాన్ని ప్రదర్శించడానికి, లేదా సమాజంపై సైకలాజికల్ ప్రభావం చూపేందుకే ఈ పని చేసి ఉండవచ్చని సైబర్ సెక్యూరిటీ నిపుణులు అనుమానిస్తున్నారు.
రక్షణ మార్గమేమిటి?
ఇలాంటి ప్రమాదాల నుంచి బయటపడాలంటే సాఫ్ట్వేర్ సిస్టమ్స్ను వెంటనే ప్యాచ్ చేసుకోవడమే ఏకైక పరిష్కారం. బ్రిటన్లో ఇంటర్నెట్-కనెక్టెడ్ శీతలీకరణ వ్యవస్థల వినియోగం తక్కువగా ఉండటం వల్ల ప్రస్తుతానికి అక్కడ ప్రభావం పడలేదు. అయినప్పటికీ, భవిష్యత్ ముప్పులను ఎదుర్కొనేందుకు రిటైలర్లు సెక్యూరిటీ ఏజెన్సీలతో కలిసి పనిచేస్తున్నారు. కేవలం కంప్యూటర్లే కాకుండా, నెట్వర్క్తో లింక్ అయిన ప్రతి గృహోపకరణం ఇకపై సైబర్ ముప్పును ఎదుర్కోక తప్పదని ఈ సంఘటన హెచ్చరిస్తోంది.